 扫码添加啸月-易大师
高防服务器防护值怎么选?攻击峰值、清洗策略与CC防护要一起看
高防服务器常用“防护多少 G”作为主要参数,但防护值只是选型的一部分。攻击流量的峰值、持续时间、协议类型和请求特征不同,对网络清洗与应用防护的要求也不同。只按历史最大流量购买,可能出现预算浪费,也可能在攻击方式变化后仍然无法保障业务。
选择高防服务器时,应把网络层防护、应用层防护、源站安全和故障响应放在同一套方案中评估。
一、先整理历史攻击数据
有过攻击记录的业务,应统计最近一段时间的峰值流量、包速率、持续时间、攻击频率、目标端口和业务影响。如果只有“网站打不开”的现象而没有流量记录,可以结合服务器带宽、连接数、日志和服务商告警分析。
没有历史数据的新业务,可以根据行业、曝光度、活动规模和竞争风险预留空间,但不宜把预估值当成保证值。高防方案应支持后续升级,并明确升级生效时间。
二、区分网络层攻击与应用层攻击
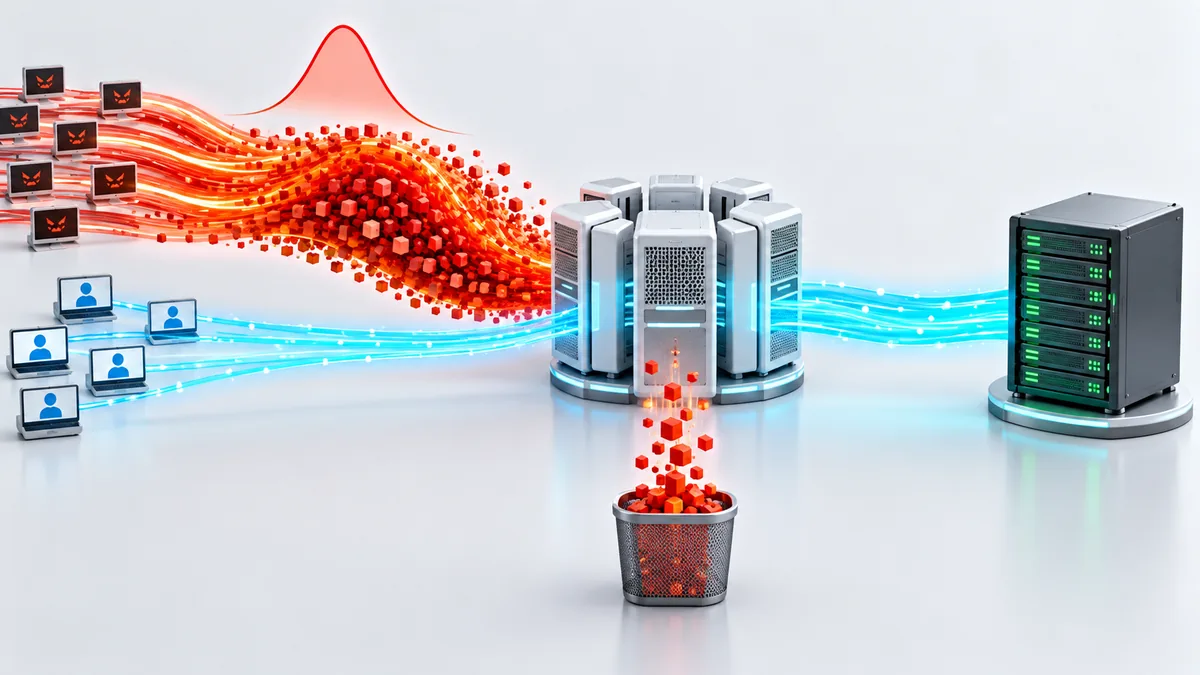
DDoS 可能消耗网络带宽、连接表、协议栈或应用资源。网络层洪泛通常更强调清洗容量、包处理能力和线路承载;HTTP 请求洪泛、恶意爬取和部分 CC 攻击,则可能在流量并不夸张时耗尽 Web、数据库或接口资源。
因此,“防护值足够”不代表所有攻击都能自动解决。网站和 API 业务还要配合访问频率限制、缓存、WAF、验证码策略、接口鉴权和异常行为识别。
三、防护值要留出合理余量
如果防护能力刚好等于历史攻击峰值,遇到攻击增长、协议开销或瞬时突发时可能没有缓冲。合理做法是结合历史峰值、业务重要程度和升级速度预留余量,而不是盲目追求最大数字。
同时要问清防护值是单 IP、单服务器、单机房还是共享资源口径,是否区分方向和协议,以及超出防护后会触发限速、封禁还是黑洞。不同口径的数字不能直接横向比较。
四、确认清洗阈值与误拦截处理
清洗阈值过高,攻击可能先挤满业务带宽;阈值过低,则可能增加正常流量被识别的概率。服务商是否支持按业务协议调整策略、是否提供攻击日志和报表、出现误拦截后如何处理,都需要提前确认。
对游戏、语音、长连接和自定义协议业务,建议提供真实端口、连接特征和正常峰值,以便防护策略贴合业务,而不是套用通用网站规则。
五、CC防护需要结合应用架构
CC 攻击通常针对登录、搜索、接口、动态查询等消耗资源的路径。仅增加服务器带宽不一定能解决问题。可以通过静态缓存、页面限频、接口签名、登录保护、验证码、连接限制和数据库优化降低单次请求成本。
防护前应找出最消耗资源的 URL 和接口,明确哪些请求可以缓存,哪些必须实时计算。对于 API,还应区分正常客户端与异常自动化请求,避免简单封禁影响真实用户。
六、隐藏与保护源站地址
如果攻击者能够绕过高防入口直接访问源站,高防能力就无法完整发挥。部署后应限制源站仅接受可信回源地址访问,关闭不必要端口,并检查 DNS 历史记录、邮件服务、测试域名和外部接口是否暴露源站 IP。
管理入口应与业务入口分开控制,使用强密码、密钥、白名单和多因素认证。任何高防方案都不应代替基础的系统加固。
七、确认攻击期间的服务与响应流程
购买前应了解攻击告警方式、流量报表、策略调整渠道、黑洞时长、恢复条件和人工响应范围。重要业务还要准备备用入口、数据备份、应急联系人和切换流程,并定期演练。
高防服务器的目标不是追求一个最大的宣传数字,而是让防护能力与业务风险相匹配。啸月网络可根据访问地区、业务协议、历史攻击和预算协助评估高防服务器解决方案;需要独立硬件资源时,可同时比较物理服务器租用方案。实际防护范围与资源以产品页面和售前确认结果为准。