 扫码添加啸月-易大师
高防服务器上线后还要做哪些安全设置?从源站隐藏到应急预案
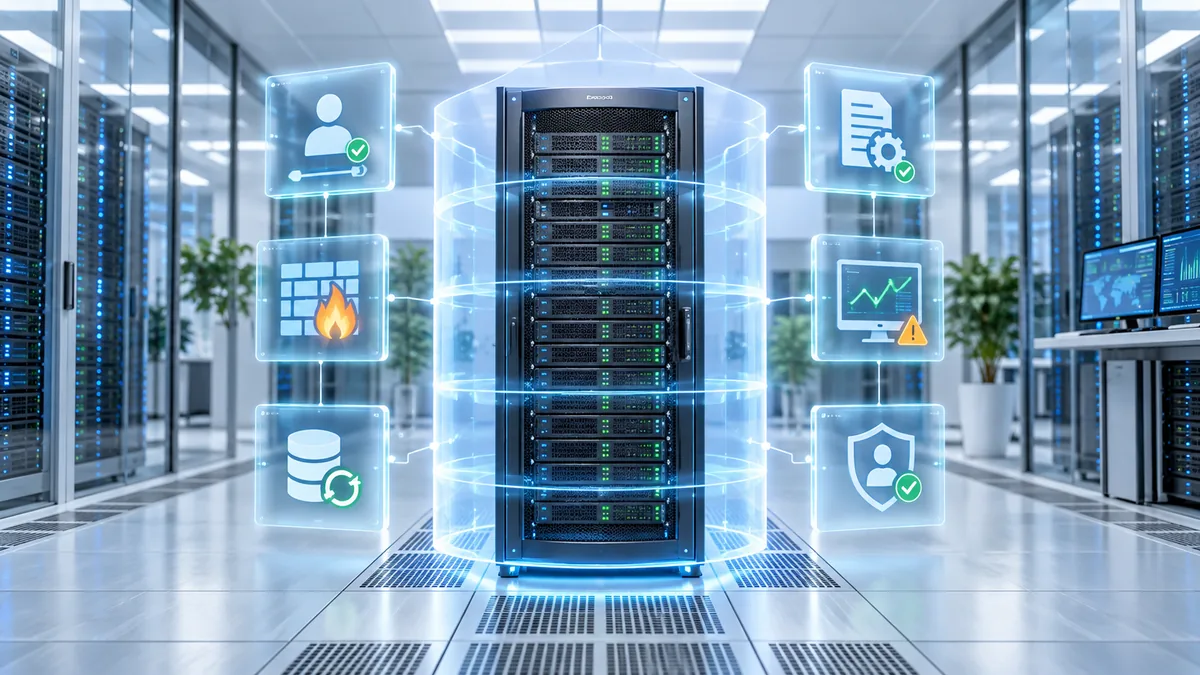
高防服务器能够帮助业务承受和清洗部分恶意流量,但它并不是“一开通就永久安全”的单一产品。攻击者可能绕过高防入口访问源站,也可能针对登录、搜索、接口和数据库发起应用层请求。服务器自身如果开放了多余端口或使用弱口令,同样可能被入侵。
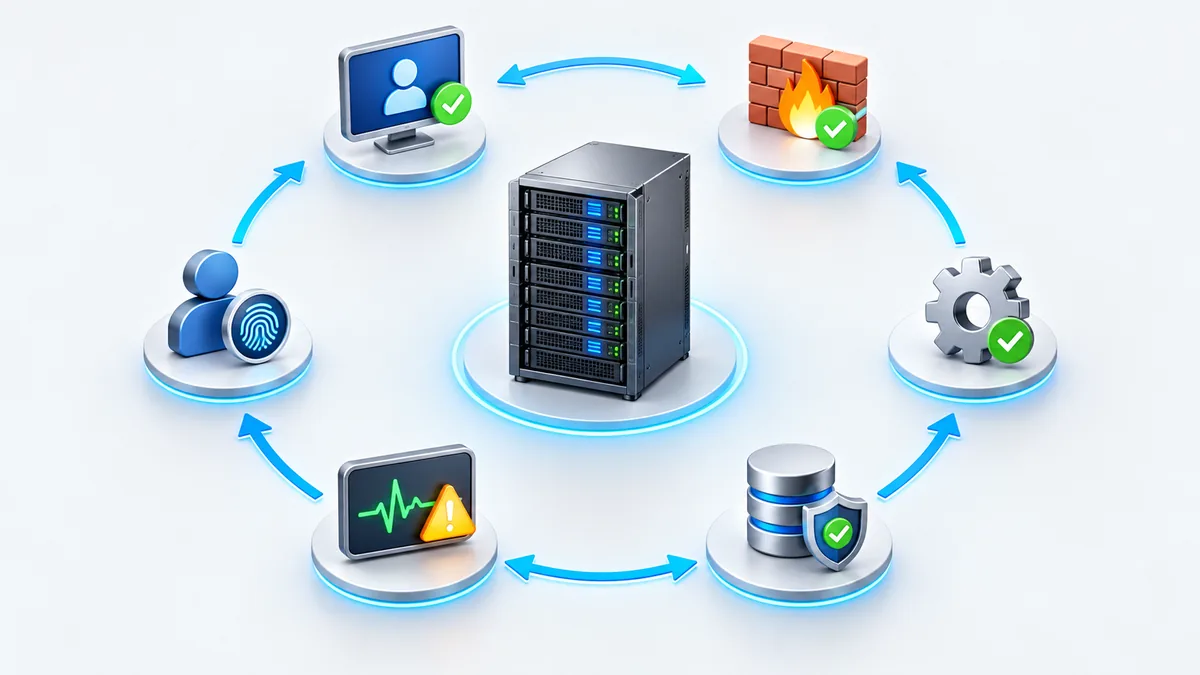
高防服务器上线后,应继续完成源站隐藏、访问控制、应用防护、监控告警和应急恢复配置,让网络层与应用层形成完整防护链路。
一、确认所有业务流量经过防护入口
首先检查域名解析是否已经指向正确的高防入口,并确认网站、API、游戏端口和其他公开服务是否都纳入防护范围。不要只修改主域名,却遗漏接口域名、下载域名、测试域名或旧域名。
切换前应降低 DNS 缓存时间并准备回滚方案,切换后从不同地区和运营商检查解析结果与业务访问,避免部分用户仍然连接旧地址。
二、限制源站只接受可信回源
如果源站 IP 可以被互联网直接访问,攻击者可能绕过高防节点。条件允许时,应在防火墙或安全组中限制业务端口只接受可信回源地址,并为管理访问单独设置白名单、堡垒机或 VPN。
配置前必须确认所有必要的回源地址和健康检查来源,避免规则过严导致正常业务中断。回源地址发生变化时,也要有同步更新和验证流程。
三、排查可能泄露源站IP的入口
历史 DNS 记录、邮件服务器、测试环境、直接 IP 链接、代码仓库、监控平台和错误信息都可能暴露源站地址。上线后应检查公开解析记录与页面源码,确认旧 IP 不再被业务引用。
如果邮件等服务必须使用独立公网地址,建议与网站源站分离,避免通过其他业务反查到受保护服务器。
四、关闭不需要的端口和服务
高防只处理约定范围内的网络流量,服务器仍应遵循最小开放原则。对外仅开放实际业务端口,数据库、缓存、远程管理和面板端口应限制来源。
关闭不用的服务,删除默认账号,使用密钥或高强度密码,启用多因素认证,并及时安装系统和应用安全更新。管理入口不要使用与业务端口相同的开放策略。
五、应用层需要WAF、限频与缓存配合
CC 攻击和恶意自动化请求可能消耗 Web、应用或数据库资源。可以根据业务使用 WAF、访问频率限制、验证码、接口签名、登录保护和异常行为识别。
静态资源应尽量缓存,减少请求到达源站;高成本接口需要分页、缓存和查询限制;登录、短信、搜索和导出功能应设置合理频率。策略上线前要观察正常访问特征,避免误拦截真实用户。
六、建立监控和攻击基线
建议持续监控公网流量、包速率、连接数、HTTP 状态码、应用响应、CPU、内存、磁盘和数据库连接。只有掌握日常基线,才能在异常发生时快速区分业务增长、程序故障和攻击流量。
告警应设置联系人和处理优先级,不能只发送到无人查看的邮箱。攻击结束后保留流量图、日志、受影响接口和处理过程,为下次调整策略提供依据。
七、准备备份、切换和恢复方案
高防无法阻止误删、程序错误和数据损坏。数据库、配置文件、用户上传和关键日志都应独立备份,并定期验证恢复。重要业务可以准备备用入口或备用节点,但切换流程必须提前测试。
应急预案至少包括:联系人、服务商工单入口、域名与 DNS 权限、服务器管理方式、关键配置位置、回滚步骤和业务通知模板。
八、定期复查而不是一次配置后不再管理
业务端口、域名、接口和访问规模会变化,攻击方式也可能调整。建议在上线、版本更新、活动前和攻击后重新检查防护范围、白名单、限频规则和告警阈值。
啸月网络的高防服务器解决方案用于介绍当前可选防护方向;需要独享硬件与可控配置时,可一并比较物理服务器租用。实际防护能力、端口范围、清洗和黑洞策略,应根据具体产品及业务情况确认。网络层防护与系统、应用和数据安全应同时建设。